Home Blog Pagina 854

Huffington Post. Il Viminale riavvii un dialogo virtuoso con gli operatori della sicurezza privata
Il Viminale riavvii un dialogo virtuoso con gli operatori della sicurezza privata

Lo scorso 17 ottobre il ministero dell’Interno ha emanato una Circolare il cui contenuto desta forte preoccupazione all’interno del comparto che ho l’onore di rappresentare. Il Dipartimento della Pubblica sicurezza ha nella sostanza abolito la norma contenuta nel decreto ministeriale n. 269 del 2010 che subordina l’approvazione della nomina a Guardia Giurata all’esistenza di un rapporto di lavoro dipendente con un Istituto di Vigilanza.

Questo significa che il Viminale ha disposto una “modifica d’ufficio” di un dettato normativo valido ed efficace del nostro ordinamento il quale era e resta ancora scolpito in una norma pienamente in vigore.

Si tratta di una decisione profondamente errata sia per le modalità con cui essa è stata adottata, infatti ciò è avvenuto non tramite una modifica del testo normativo ma con una “semplice” circolare, sia soprattutto per le preoccupanti conseguenze che ne potrebbero discendere. Invero, la possibilità di ottenere la nomina a Guardia Giurata senza l’esistenza di alcun rapporto di lavoro con un Istituto di Vigilanza è foriera di rischi gravissimi che potrebbero minare i pilastri che regolano l’intera materia.

Si pensi alle possibili ricadute negative sulla sicurezza, sul rispetto dei diritti dei lavoratori, su un settore come quello della vigilanza che da anni sta attraversando un periodo di crisi, sulla filiera delle commesse pubbliche. Peraltro, la decisione del Ministero è intervenuta di improvviso, senza avviare interlocuzioni o confronti con gli stakeholders e con le associazioni di categoria. Un simile approccio non fa che amplificare la portata negativa di un provvedimento di cui non si riesce a comprendere finalità, scopo e tempistiche.

Da tempo, da circa due anni, come presidente di Assiv, sottolineo con sconcerto e disorientamento una grande difficoltà di interlocuzione con gli uffici del ministero dell’Interno preposti alle attività della sicurezza privata. E’ pur vero che negli ultimi mesi è cambiata la gestione politica del ministero ed è inevitabilmente necessario un periodo di assestamento; tuttavia si tratta di un qualcosa che ha a che vedere più con la burocrazia e con la struttura ministeriale in quanto tale che con il ministro o i sottosegretari.

E’ improrogabile però adesso un autorevole intervento per il corretto ripristino dei canali di interlocuzione, che consentano un dialogo costruttivo, utile ad entrambe le parti, PA e operatori economici, pena il collasso del sistema e l’azzeramento dei notevoli sviluppi virtuosi sin qui conseguiti; canali che se ci fossero stati avrebbero probabilmente evitato l’esplosione di un problema come quello summenzionato.


Maria Cristina Urbano
 

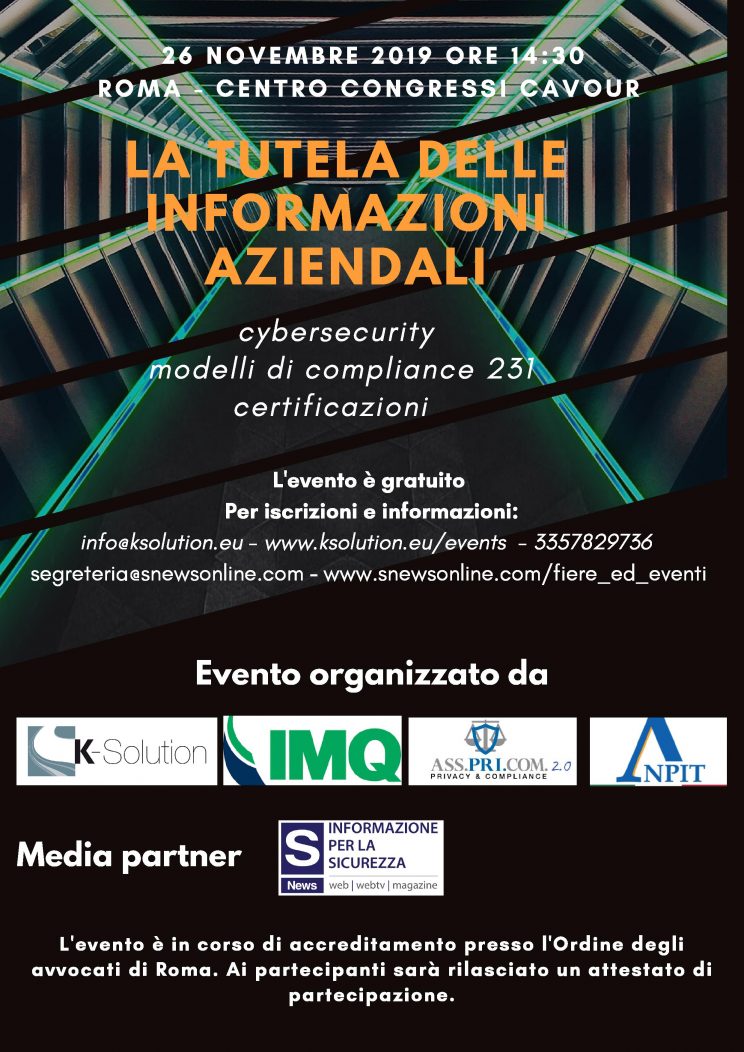
La tutela delle informazioni aziendali. Cybersecurity, modelli di compliance 231, certificazioni

Il 26 Novembre 2019, presso il Centro Congressi Cavour di Roma, si terrà il convegno “La tutela delle informazioni aziendali: Cybersecurity, modelli di compliance 231, certificazioni”, organizzato da K-Solution, società che fornisce consulenza strategica d’impresa, insieme all’ente di certificazione IMQ, ad ASS.PRI.COM (Associazione Privacy & Compliance) e ad ANPIT (Associazione Nazionale per l’Industria ed il Terziario).

PROGRAMMA

MODERA

MONICA BERTOLO

DIRETTORE RESPONSABILE DI S NEWS

DOMENICO VOZZA

AVVOCATO – PRIVACY E COMPLIANCE EXPERT
COME COSTRUIRE UN MODELLO
AZIENDALE INTEGRATO
PER LA TUTELA DEL PATRIMONIO INFORMATIVO:
LA DIRETTIVA UE 2016/943, IL REG 2016/679 E IL D.LGS
231/201

ILARIA FISICARO

SALES ACCOUNT IMQ S.P.A.
LA CERTIFICAZIONE DEI PROFESSIONISTI DELLA
PRIVACY TRA GARANZIE, PATRIMONIO STRATEGICO E
CREAZIONE DI VALORE
LA UNI 11697:2017

DOMENICO RAGUSEO

RESPONSABILE CYBERSECURITY EXPRI VIA ITALTEL
CLICCA QUI E…

ANALISI DEI PIÙ IMPORTANTI INCIDENTI INFORMATICI

E CON LA PARTECIPAZIONE DI

VITA SANTA BARLETTA

DOTTORANDA PRESSO UNIVERSITA’ DEGLI STUDI DI BARI

JANICA CARRATURO- GIANLUCA ZACCARIA

LAUREANDI PRESSO UNIVERSITA’ DEGLI STUDI DI BARI
CYBER RANGE
SIMULAZIONE DI UN ATTACCO INFORMATICO
E LE RELATIVE CONTRO MISURE DI DIFESA
DALLE MINACCE INFORMATICHE

DANIELE SAPONARO

PRESIDENTE ANPIT SEDE DI ROMA
L’ADOZIONE DEI MODELLI
DI COMPLIANCE E LA RISPOSTA DELLE AZIENDE
ITALIANE

L’evento è accreditato presso l’Ordine degli Avvocati di Roma e dà diritto a 3 crediti formativi ordinari per la formazione obbligatoria.

Ai partecipanti sarà rilasciato un attestato di partecipazione.

La scheda di partecipazione può essere scaricata cliccando  sul link

https://www.ksolution.eu/events/la-tutela-delle-informazioni-cybersecurity-modelli-di-compliance-231-certificazioni/

La scheda va compilata, firmata ed inviata all’indirizzo e-mail [email protected]

Convegno Cybersecurity 26 Novembre 2019


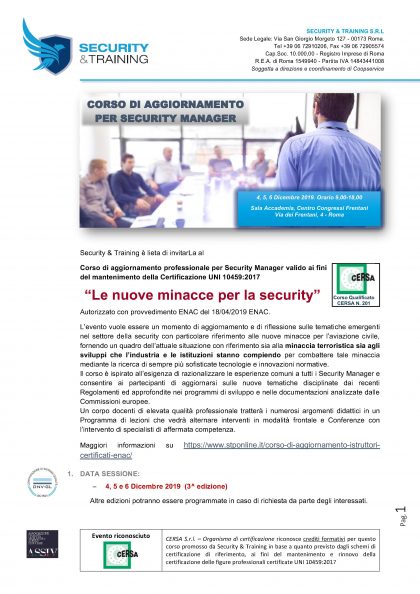
Corso di formazione “Le nuove minacce per la security”

Segnaliamo il nuovo corso di aggiornamento per istruttori certificati ENAC, valido anche per aggiornamento dei professionisti security certificati, “Le nuove minacce per la security”, organizzato dall’azienda Security & Training con l’ente di certificazione Cersa.

Il corso, valido ai fini del mantenimento della Certificazione UNI 10459:2017, con il riconoscimento di 8 crediti formativi, si svolgerà a Roma, presso il Centro Congressi Frentani, nelle giornate del 4, 5 e 6 Dicembre 2019.

Invito corso minacce alla securityInvito corso minacce alla security


In allegato il programma con i riferimenti della segreteria organizzativa e la scheda di  partecipazione.

Corso di formazione “NIST Cybersecurity Framework”. Milano 2 dicembre 2019

Segnaliamo il corso di formazione “NIST Cybersecurity Framework” organizzato dall’ente di certificazione Cersa, che si terrà, Lunedì 2 Dicembre 2019, a Milano presso la sala corsi ICMQ di Via G. de Castillia, 10.

Il corso ha lo scopo di fornire le conoscenze necessarie per implementare e gestire in maniera efficace il sistema di gestione della sicurezza dei dati e delle informazioni secondo il modello NIST (National Institut of Standards and Technology).

Ai partecipanti saranno riconosciuti 8 crediti formativi ai fini del mantenimento delle certificazioni dei:

  • Professionisti Security
  • Professionisti del trattamento e protezione dei dati personali.


In allegato trova il programma della giornata e la scheda di iscrizione.