Gli attacchi ai sistemi di refrigerazione mostrano quanto una minaccia digitale possa produrre conseguenze molto concrete. Proteggere questi sistemi significa mettere insieme cybersicurezza, conoscenza degli impianti e capacità di intervenire quando qualcosa non funziona come dovrebbe. Un modello nel quale i Security Operation Center dei provider di sicurezza possono offrire un contributo importante.
di Marco Bavazzano – Vicepresidente di ASSIV
Basta modificare un parametro da remoto perché un impianto di refrigerazione smetta di conservare correttamente gli alimenti. Le porte del supermercato restano chiuse, nessuno entra nei locali, eppure il danno comincia già a prodursi e quando il personale torna al lavoro, una parte della merce potrebbe essere già compromessa.
Gli attacchi ai sistemi di refrigerazione segnalati nelle ultime settimane in Europa, con episodi anche in Italia, hanno portato all’attenzione pubblica una vulnerabilità che riguarda molto da vicino la nostra normalità. Dietro un banco alimentare ci sono sensori, regolatori, software e collegamenti di rete che consentono di controllare gli impianti e renderli più efficienti. La stessa connettività, però, introduce rischi che devono essere conosciuti e gestiti.
Il fatto che la vicenda abbia attirato l’attenzione delle istituzioni italiane dà la misura del problema. La conservazione degli alimenti riguarda il funzionamento della distribuzione, la continuità delle attività economiche e la fiducia dei cittadini. È comprensibile, quindi, che gli attacchi abbiano aperto un confronto sulla sicurezza nazionale e sulle minacce ibride. Responsabilità, collegamenti e finalità degli episodi devono essere accertati.
Una successione di incidenti simili non dimostra di per sé l’esistenza di una strategia coordinata, ma credo che il punto interessante sia un altro: questi episodi rendono oggi evidente un tema sul quale richiamo l’attenzione da anni, ovvero la capacità di una minaccia digitale di produrre conseguenze concrete nel mondo fisico, intervenendo su sistemi che governano attività apparentemente ordinarie.
Per le imprese questo significa innanzitutto conoscere il proprio perimetro: sapere quali impianti sono connessi, chi può accedervi dall’esterno, quali autorizzazioni sono state concesse ai fornitori e quali procedure sono previste quando viene rilevata un’anomalia.
È anche in questa direzione che va il richiamo dell’Agenzia per la cybersicurezza nazionale. Secondo quanto riportato dalla stampa, l’ACN ha posto l’attenzione sulla necessità di verificare l’esposizione dei sistemi di controllo e teleassistenza e di adottare misure di mitigazione nella distribuzione alimentare e nella filiera del freddo. Un’indicazione che rende evidente quanto sicurezza informatica, protezione degli impianti e continuità operativa siano ormai strettamente collegate.
Un aumento anomalo della temperatura, ad esempio, può essere provocato da un guasto, da un’interruzione elettrica, da un errore oppure da una manomissione. Nei primi minuti può essere impossibile conoscerne la causa. È però già possibile sapere che qualcosa non sta funzionando come dovrebbe e che occorre intervenire. Ed è proprio il fattore tempo, a mio avviso, uno degli elementi sui quali vale la pena soffermarsi.
Un sensore può rilevare immediatamente l’anomalia, ma quella rilevazione produce valore solo se genera una risposta. Una notifica inviata a un telefono non presidiato durante la notte o a un referente assente durante una festività può non essere sufficiente. Servono procedure definite, responsabilità chiare e la capacità di valutare l’evento nel momento in cui si verifica.
È un meccanismo con il quale i Security Operation Center hanno grande familiarità. Le realtà più evolute ricevono e correlano segnali provenienti da sistemi diversi, li associano ai siti interessati e mettono a disposizione degli operatori informazioni, immagini, procedure e contatti necessari per decidere quali azioni attivare.
La possibilità di correlare più informazioni può fare una differenza significativa. Un allarme di temperatura associato a una perdita di alimentazione o a un’interruzione delle comunicazioni restituisce un quadro molto più utile rispetto alla singola notifica. La tecnologia permette di individuare anomalie e priorità, mentre procedure e competenze consentono di valutare la situazione e coinvolgere rapidamente il soggetto più adatto: il responsabile aziendale, il manutentore, lo specialista informatico, una pattuglia o, quando necessario, i soccorsi.
Questo raccordo, naturalmente, deve essere costruito prima dell’emergenza. Quando si verifica un incidente devono essere già chiari ruoli, responsabilità, limiti di intervento e modalità di escalation.
Gli attacchi ai sistemi di refrigerazione mostrano quindi quanto questo approccio sia rilevante anche per quelli che siamo abituati a definire “allarmi tecnologici”. Una temperatura fuori soglia può determinare la perdita di merci e l’interruzione di un’attività, così come un principio d’incendio, un allagamento o un’interruzione dell’alimentazione possono compromettere beni, impianti e continuità operativa.
Anche il quadro tecnico tiene conto di questa pluralità. La UNI CEI EN 50518, dedicata ai centri di monitoraggio e ricezione degli allarmi, comprende infatti segnali riconducibili sia alla security sia alla safety. È un riferimento significativo perché riconosce che il monitoraggio può riguardare rischi differenti e che strutture, competenze e procedure devono essere adeguate alla natura dei servizi effettivamente svolti.
Per ASSIV, le capacità tecnologiche e organizzative sviluppate dai Security Operation Center della vigilanza rappresentano quindi una risorsa che può essere valorizzata nell’evoluzione dei modelli di protezione, nel rispetto delle autorizzazioni e delle competenze previste.
C’è poi un ulteriore aspetto che non va trascurato: se un impianto connesso può essere compromesso, anche i sistemi utilizzati per monitorarlo devono essere progettati tenendo conto di questo rischio. L’alterazione dei dati o l’interruzione della trasmissione di un allarme possono infatti compromettere la capacità di riconoscere l’incidente. Per questo, in funzione del livello di rischio, diventano importanti controlli indipendenti, collegamenti alternativi e procedure capaci di verificare l’affidabilità delle informazioni ricevute.
È su questo terreno che la collaborazione tra specialisti di cybersicurezza, tecnici degli impianti e operatori della sicurezza fisica assume un valore crescente. Ognuno mantiene competenze e responsabilità specifiche, ma un incidente originato nel dominio digitale può produrre conseguenze operative e fisiche che richiedono una risposta coordinata.
La protezione dei beni assume così una dimensione più ampia del loro semplice valore economico. Salvaguardare gli alimenti significa contribuire alla continuità della distribuzione; proteggere un impianto significa preservare l’operatività di un’azienda; riconoscere tempestivamente un’anomalia significa poter intervenire prima che le sue conseguenze diventino più gravi.
Il coinvolgimento delle istituzioni e dell’ACN conferma che queste minacce richiedono attenzione anche a livello nazionale. La capacità di risposta, però, si costruisce concretamente anche nelle imprese e sul territorio, collegando tecnologie, competenze e presidi che oggi tendono ancora troppo spesso a operare separatamente.
Il caso dei freezer ne è un esempio concreto: un sensore rileva che la temperatura sta salendo, l’informazione viene valutata e viene attivata la procedura prevista. In quell’intervallo tra il primo segnale e il danno si gioca una parte importante della capacità di protezione.
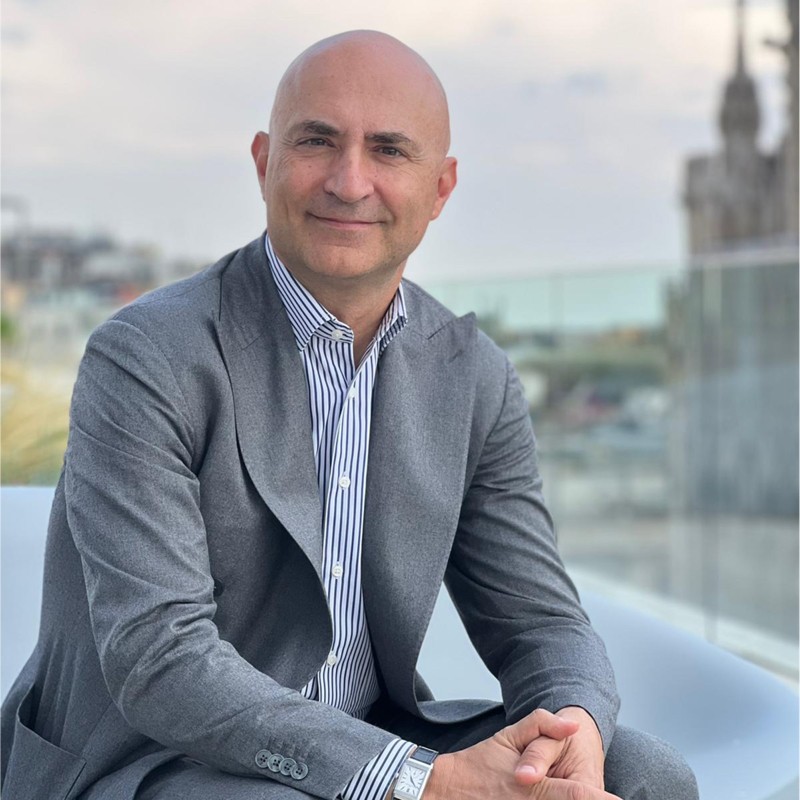
Marco Bavazzano – Vicepresidente ASSIV