ICMQ: Corso NIS 2 indicazioni operative per la presa in carico – 5 giugno 2026 dalle ore 9.00 alle ore 18.00

La direttiva sulla sicurezza delle reti e delle informazioni NIS (Network and Information Security Directive) 2 ha l’obiettivo di incrementare la resilienza informatica sia a livello dell’Unione che dei singoli Paesi, in risposta agli eventi che possono minare la cybersecurity. Entro gennaio 2026 le aziende che appartengono al perimetro della NIS 2 devono notificare gli eventuali incidenti al CISRT secondo una procedura specifica ed entro settembre 2026 devono completare la presa in carico delle misure previste. Diventa quindi indispensabile comprendere nella pratica le misure da applicare nei tempi e modi e come coinvolgere la catena di fornitura e sub-fornitura. Le organizzazioni che dispongono di un sistema di gestione per la sicurezza delle informazioni, basato ad esempio sulla ISO/IEC 27001:2022, sono sicuramente avvantaggiate.

OBIETTIVI DEL CORSO

  • Comprendere, anche attraverso le indicazioni di ENISA (vedi la “NIS2 Technical Implementation Guidance”), le misure da mettere in atto per adeguarsi alla NIS 2 ed al D.Lgs. 4 settembre 2024, n. 138. Inoltre, si approfondirà come i requisiti ed i controlli della ISO/IEC 27001:2022 soddisfano/possono soddisfare i requisiti della NIS 2 anche attraverso l’applicazione della UNI PdR 174:2025.
  • Valutare modalità per la documentazione degli adempimenti previsti

PROGRAMMA DEL CORSO

ICMQ nel solco delle attività proposte alle aziende ed ai professionisti per la gestione dei dati e la sicurezza delle informazioni, si pone, con questo intervento caratterizzato da un taglio molto operativo, l’obiettivo primario di favorire la comprensione delle misure da mettere in atto fornendo anche strumenti di immediata applicazione.

Durante il corso verranno trattati:

·       La Direttiva NIS 2 ed il decreto di recepimento D.lgs 138/2024

·       La tempistica della presa in carico delle misure

·       Il concetto dell’analisi “multirischio”

·       Approfondimento degli articoli del Capo IV “Misure di gestione del rischio di cibersicurezza e obblighi di segnalazione”

·       La “NIS2 Technical Implementation Guidance” di ENISA

·       Analisi confronto tra le misure previste dalla NIS2 e i requisiti e controlli della ISO/IEC 27001:2022 e UNI PdR 174:2025

·       Approfondimento art. 23 sulla gestione degli incidenti sulla sicurezza delle informazioni e come impatta sulla procedura sulla gestione degli incidenti sulla sicurezza delle informazioni

·       NIS 2 e la business continuity (cenni alla ISO 22301:2019)

·       L’attività di audit rispetto alla NIS 2

·       La documentazione delle misure (in atto/pianificate)

·       Il piano delle attività

QUOTA

Clienti ICMQ: Euro 150,00 + IVA

Altri: Euro 200,00 + IVA

È prevista una riduzione del 10% per l’iscrizione di 3 o più partecipanti

Maggiori informazioni e scheda di iscrizione al seguente link

Agli Associati ASSIV è prevista una tariffa agevolata
Emergenze Sanitarie e Sicurezza: il possibile contributo della Vigilanza Privata (S News)

Le notizie di questi giorni sul focolaio di Hantavirus e sulle misure precauzionali adottate dal Governo riportano al centro del dibattito pubblico un tema che l’Italia conosce bene: la gestione coordinata delle emergenze sanitarie.

Le rassicurazioni delle autorità competenti, che indicano un rischio attualmente molto basso per la popolazione, vanno lette insieme a un principio di precauzione che giustamente ha portato a rafforzare controlli alle frontiere, procedure di isolamento fiduciario e monitoraggio dei contatti. Un approccio prudente, che merita di essere sostenuto da tutti gli attori del sistema Paese.

In questo contesto, è legittimo interrogarsi su quale possa essere il contributo della vigilanza privata e dei servizi di sicurezza sussidiari in uno scenario di possibile futura, ci auguriamo solo teorica, emergenza pandemica. L’esperienza maturata negli ultimi anni ha infatti dimostrato che la tenuta del sistema non dipende solo dalla risposta sanitaria, ma anche dalla capacità di garantire ordine, rispetto delle misure, continuità dei servizi essenziali e corretta informazione ai cittadini.

Il ruolo delle Imprese di Vigilanza Privata  

Le imprese di vigilanza privata operano quotidianamente in aeroporti, porti, ospedali, aziende strategiche, infrastrutture energetiche e siti sensibili. Si tratta degli stessi luoghi che, in caso di rischio epidemiologico, diventano nodi cruciali per l’applicazione delle misure di prevenzione: controllo degli accessi, gestione dei flussi, supporto alle autorità sanitarie e alle forze dell’ordine, tutela del personale e dei cittadini.

Non si tratta di sovrapporsi alle competenze pubbliche, né tantomeno di confondere ruoli. Al contrario, la vigilanza privata può rappresentare un fattore abilitante, inserito in un quadro chiaro di regole, formazione specifica e protocolli condivisi. Personale adeguatamente formato può contribuire, ad esempio, alla gestione degli spazi in cui si applicano misure di isolamento fiduciario, al presidio di strutture temporanee, al rispetto delle distanze e delle regole di sicurezza, alleggerendo la pressione su un sistema pubblico che, nelle fasi emergenziali, è chiamato a uno sforzo straordinario.

La recente circolare del Ministero della Salute richiama l’importanza della sorveglianza, del tracciamento e della responsabilità individuale. A queste dimensioni può affiancarsi una sicurezza “di prossimità”, professionale e riconoscibile, capace di rassicurare i cittadini e favorire l’adesione consapevole alle misure adottate. È una lezione che arriva anche dall’esperienza pandemica recente: senza controllo del territorio, comunicazione corretta e gestione ordinata degli spazi, nessuna strategia sanitaria può essere davvero efficace.

L’invito di ASSIV

Come ASSIV riteniamo che sia arrivato il momento di avviare una riflessione strutturata, insieme alle istituzioni, su un modello integrato di gestione delle emergenze, nel quale la sicurezza privata venga considerata non come un costo accessorio, ma come una risorsa regolata, qualificata e utile all’interesse generale.

Prepararsi oggi, quando il rischio è dichiarato basso, è il modo migliore per non trovarsi impreparati domani. Scongiuri facendo…

Leggi l’articolo su S News

Maria Cristina Urbano - Presidente ASSIV

CCNL Vigilanza Privata e Servizi di Sicurezza: svolto il quinto incontro della trattativa

Si è svolto nella giornata del 12 maggio 2026 il quinto incontro della trattativa per il rinnovo del CCNL Vigilanza Privata e Servizi di Sicurezza, alla presenza delle organizzazioni sindacali e delle associazioni datoriali firmatarie del contratto, tra cui ASSIV.

Nel corso dell’incontro sono stati affrontati diversi temi normativi relativi alla disciplina del rapporto di lavoro, proseguendo il confronto tecnico già avviato nelle precedenti sessioni negoziali. In particolare, sono stati esaminati alcuni aspetti i termini di inoltro delle certificazioni di malattia e della comunicazione della malattia da parte del dipendente, nonché ulteriori temi connessi alle pari opportunità e alla tutela delle lavoratrici e dei lavoratori.

Le Parti Datoriali si sono inoltre riservate di procedere con ulteriori approfondimenti su alcune materie ancora oggetto di confronto, tra cui formazione, contrattazione di secondo livello e apposizione del termine per il pagamento delle retribuzioni, confermando la volontà di proseguire il negoziato in modo costruttivo e responsabile.

ASSIV ribadisce l’importanza di un percorso negoziale serio e sostenibile, capace di coniugare la valorizzazione del lavoro nel settore con la necessaria tenuta economica e organizzativa delle imprese della sicurezza privata e dei servizi di sicurezza.

La trattativa proseguirà in sede plenaria il prossimo 20 maggio 2026.

ICMQ: Corso Lavorare all’estero in aree di crisi: costruire un security evacuation plan – 23 e 24 Giugno 2026 dalle ore 09:00 alle ore 13:00 in modalità online sincrona

Cosa succede quando una crisi improvvisa mette a rischio il personale all’estero? Chi interviene e come si attiva un piano di evacuazione? Sempre più aziende operano in contesti internazionali ad alto rischio, dove instabilità politica, conflitti armati o disastri naturali possono mettere in pericolo la sicurezza del personale e la continuità del business. In questi scenari, disporre di un piano di evacuazione efficace non è un’opzione, ma una necessità.

OBIETTIVI DEL CORSO

Attraverso esempi concreti e casi reali, i partecipanti avranno l’opportunità di esplorare approcci e
modelli per sviluppare piani di evacuazione efficaci, costruiti su valutazioni puntuali e azioni
tempestive. 

PROGRAMMA DEL CORSO

Il corso, della durata di 8 ore, si svolge il 23 e il 24 giugno dalle ore 9.00 alle ore 13.00 e costituisce il Modulo C del percorso formativo di Travel Risk.

Il corso affronta i principali aspetti della gestione delle emergenze in contesti internazionali critici, analizzando ruoli, responsabilità e procedure, sia dal punto di vista della security aziendale che delle istituzioni italiane preposte, come l’Unità di Crisi del MAECI e il Comando Operativo di Vertice Interforze. 

➢ Presentazione del corso e introduzione: cosa vuol dire per un’azienda lavorare in aree ad alto
rischio? 
➢ Security Evacuation Plans: piani e strumenti per rilocare in area sicura il proprio personale:
•  Definizione e perimetro delle attività di Security Country/area Evacuation 
•  Presupposti per la redazione di un piano 
•  Differenza tra piano e piano operativo  
•  Analisi: contesto, personale da rilocare, vie, strumenti e risorse disponibili  
•  Pre-contrattualizzazioni / accordi / assicurazioni (rapporti) 
•  Pianificazione e revisione operativa 
•  Redazione del piano e componenti 
•  Aggiornamento, miglioramento continuo e suggerimenti 
➢ Lo strumento militare a supporto delle evacuazioni di connazionali in aree di crisi 
•  Il funzionamento della macchina organizzativa (governativa) militare in caso di crisi
internazionale. 
•  Principali attori istituzionali e militari coinvolti, i meccanismi di comando e controllo, e le
tipiche fasi operative 
•  La logica del coordinamento interministeriale e multinazionale.
➢ Come si pianifica un’operazione di evacuazione: principi, fasi e applicazioni civili 
•  Metodologia per la pianificazione di un’evacuazione. 
•  Parallelismi tra piani militari e piani di emergenza per aziende o ONG operanti all’estero. 

QUOTA

Clienti ICMQ          350 Euro + IVA

Altri:                       450 Euro + IVA

Per tutti i professionisti che si iscriveranno a due o più corsi del percorso di Travel Risk, verrà applicata la tariffa PROMO PIU’ (si veda la locandina allegata)

Maggiori informazioni e scheda di iscrizione al seguente link

Agli Associati ASSIV è prevista una tariffa agevolata

Infostealer, la minaccia invisibile che apre la strada agli attacchi cyber. Primo report Acn

Un caso reale del CSIRT Italia e indicazioni pratiche per individui e organizzazioni

Negli ultimi anni, gli infostealer si sono affermati come uno dei principali strumenti utilizzati dalla criminalità informatica per la sottrazione di credenziali digitali e altre informazioni sensibili. Famiglie come LummaC2, RedLine Stealer e DcRat figurano tra le più attive nell’esfiltrazione di dati riconducibili a soggetti italiani e rappresentano spesso il vettore di compromissione iniziale di attacchi informatici più articolati. Tali strumenti si inseriscono in un ecosistema criminale strutturato e altamente specializzato, nel quale diversi attori operano su specifiche fasi della catena di attacco – dalla diffusione del malware alla monetizzazione dei dati sottratti – con l’obiettivo di massimizzare l’efficienza e la scalabilità delle operazioni malevole. Nei fatti, la sottrazione di una singola credenziale può rappresentare il primo passo di una catena di eventi che conduce a compromissioni su larga scala.

L’ACN presenta il primo report dedicato esclusivamente a questa tipologia di malware – PDF. Un’analisi approfondita della minaccia infostealer, software malevoli progettati per raccogliere ed esfiltrate informazioni sensibili dai dispositivi compromessi. Illustrando l’evoluzione di questa categoria di malware, il report analizza le principali strategie di attacco utilizzate dagli infostealer attraverso il modello della Cyber Kill Chain e l’ecosistema criminale che ruota attorno a questa minaccia nonché fornisce, attraverso un caso studio reale gestito dal CSIRT Italia, un esempio di come gli infostealer costituiscano spesso il punto di partenza per attacchi più complessi, inclusi ransomware.

Il report si conclude con raccomandazioni strutturate per diversi livelli di maturità cibernetica, rivolte sia a individui che a organizzazioni, fornendo misure preventive concrete per innalzare la resilienza contro questa minaccia in continua evoluzione.

Analisi sullo stato della minaccia

Fonte: ACN

Prefetture di Potenza e Matera, voucher alle piccole e medie imprese per i sistemi di videosorveglianza

L’iniziativa, in collaborazione con la Camera di Commercio, punta a rafforzare i sistemi di sicurezza

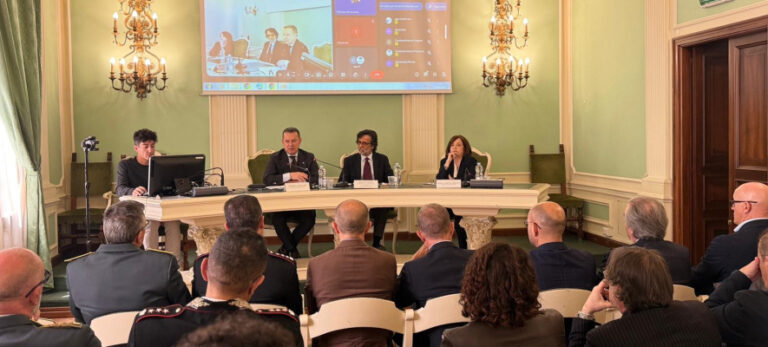
Presentato ieri, 7 maggio, presso la Camera di Commercio della Basilicata, il “Bando Voucher Videoallarme Antirapina 2026”, iniziativa dedicata al rafforzamento della sicurezza delle attività economiche lucane attraverso sistemi di videosorveglianza e videoallarme collegati alle Forze di polizia.

Il bando, illustrato dai prefetti di Potenza e Matera, Michele Campanaro e Maria Carolina Ippolito e dal presidente della Camera di Commercio della Basilicata Michele Somma, rappresenta la declinazione operativa del protocollo d’intesa sottoscritto nel novembre scorso tra la prefettura di Potenza e la Camera di Commercio della Basilicata, alla presenza del sottosegretario all’Interno Nicola Molteni, con un focus specifico sulla prevenzione dei fenomeni predatori e sul rafforzamento dei sistemi di protezione delle attività economiche del territorio.

Nel corso della presentazione è stato ricordato il percorso che ha portato alla realizzazione del protocollo e sottolineato il valore delle nuove tecnologie come strumento di prevenzione e deterrenza, oltre all’importanza di promuovere una collaborazione sempre più stretta tra istituzioni, Forze dell’ordine e sistema produttivo locale.

Nel dettaglio, il bando mette a disposizione 50mila euro da destinare a micro, piccole e medie imprese della Basilicata per l’acquisto e l’installazione di sistemi di videoallarme antirapina compatibili con le centrali operative della Polizia di Stato e dell’Arma dei Carabinieri. I voucher potranno coprire fino al 70% delle spese ammissibili, per un massimo di 2.500 euro, con premialità previste per le imprese in possesso del rating di legalità, della certificazione di genere o a guida femminile.

Al termine dell’incontro, il prefetto Campanaro ha evidenziato come, accanto all’attività quotidiana di prevenzione e contrasto svolta dalle Forze di polizia, sia necessario “un upgrade culturale” che porti gli operatori economici a considerarsi protagonisti della sicurezza delle proprie attività attraverso efficaci misure di protezione passiva.

Ulteriori dettagli sono consultabili nella nota della prefettura di Potenza.

Fonte: Ministero dell’Interno

ANIE: Webinar Le nuove norme sulla parità sociale – 27 maggio 2026 ore 14:30

Il Consiglio dei Ministri ha approvato in via definitiva il testo del decreto legislativo di recepimento della
Direttiva 2023/970/UE, volta a rafforzare l’applicazione del principio della parità di retribuzione tra
uomini e donne per uno stesso lavoro o per un lavoro di pari valore attraverso la trasparenza retributiva
e i relativi meccanismi di applicazione.
Il decreto, in corso di pubblicazione in Gazzetta Ufficiale, introduce nuovi adempimenti a carico delle
imprese, disegnando, a tutela della parità salariale, un sistema articolato su più livelli, dalla fase di
selezione del personale alla gestione del rapporto di lavoro, fino alla rendicontazione aggregata
all’Organismo di monitoraggio presso il Ministero del Lavoro.
Viene previsto anche un sistema sanzionatorio per i datori di lavoro.
Il webinar si propone di approfondire i nuovi obblighi e le relative scadenze, per consentire alle aziende
di sciogliere dubbi e quesiti in merito.
La partecipazione è riservata alle imprese associate alla Federazione ANIE e sarà esclusivamente da
remoto, previa iscrizione.

Maggiori informazioni e iscrizioni al seguente link

Videosorveglianza nei luoghi di lavoro: nuova sanzione del Garante Privacy

Con un provvedimento del 12 marzo 2026, il Garante per la protezione dei dati personali è intervenuto nuovamente sul tema della videosorveglianza nei luoghi di lavoro, sanzionando una società per utilizzo di impianti in assenza della preventiva autorizzazione dell’Ispettorato del Lavoro.

Nel corso delle verifiche sono inoltre emerse criticità relative all’informativa agli interessati e alle misure di sicurezza adottate per l’accesso alle immagini registrate.

Nel provvedimento il Garante ribadisce che gli impianti di videosorveglianza che possono comportare anche indirettamente un controllo a distanza dei lavoratori richiedono il preventivo accordo sindacale o l’autorizzazione dell’Ispettorato del Lavoro, oltre al rispetto degli obblighi previsti dal GDPR in materia di trasparenza e sicurezza del trattamento.

L’Autorità ha quindi dichiarato illecito il trattamento dei dati personali effettuato dalla società, applicando una sanzione amministrativa e ordinando l’adozione delle necessarie misure correttive.

Scarica il provvedimento del 12 marzo 2026

Tentata truffa in un negozio di via Schiapparelli a Cuneo: determinante l’intervento di una Guardia Particolare Giurata di Telecontrol

Secondo quanto riportato dalla stampa locale, la prontezza dell’operatore ha consentito di individuare tempestivamente la situazione sospetta e di intervenire a supporto dell’attività commerciale coinvolta.

Un episodio che conferma ancora una volta il valore del presidio svolto quotidianamente dalle Guardie Particolari Giurate sul territorio e il contributo concreto della vigilanza privata alla sicurezza di cittadini ed esercenti.

Telecontrol, azienda associata ad ASSIV, opera da anni nel settore della sicurezza privata con attività di vigilanza e controllo del territorio, rappresentando una realtà radicata e riconosciuta nel comparto.

Fonte: Squad S.M.P.D

Non può esistere sicurezza senza dignità del lavoro (Huffington Post)

L’approvazione del Decreto Lavoro 2026 segna un passaggio politico importante. Molto dipenderà dall’attuazione concreta delle misure e dalla capacità di evitare che gli strumenti previsti restino solo principi sulla carta

L’approvazione del Decreto Lavoro 2026 segna un passaggio politico importante perché rimette al centro un principio troppo spesso dimenticato: non può esistere sicurezza senza dignità del lavoro.

Le norme sul cosiddetto “salario giusto”, gli incentivi all’occupazione stabile e il contrasto alle nuove forme di sfruttamento digitale rappresentano infatti un tentativo di affrontare insieme competitività, qualità del lavoro e coesione sociale, evitando che la trasformazione tecnologica e la pressione economica producano ulteriore precarizzazione.

In questo quadro considero particolarmente rilevante il richiamo alla contrattazione collettiva comparativamente più rappresentativa come parametro di riferimento per garantire trattamenti economici adeguati. È un tema che riguarda direttamente anche il settore della vigilanza privata e dei servizi di sicurezza, comparto essenziale per il sistema Paese, che negli anni ha spesso subito dinamiche di dumping contrattuale e una competizione fondata quasi esclusivamente sulla riduzione dei costi.

La security non può essere considerata una commodity. Dietro ogni servizio di vigilanza, controllo o protezione ci sono lavoratrici e lavoratori che operano in contesti complessi, spesso ad alta esposizione di rischio, e che devono poter contare su retribuzioni adeguate, stabilità occupazionale e riconoscimento professionale.

Positiva è anche l’attenzione dedicata alla trasparenza negli appalti e nei rapporti di lavoro, così come il rafforzamento degli strumenti di controllo contro il caporalato digitale e le distorsioni generate dall’utilizzo opaco degli algoritmi nelle piattaforme. L’innovazione non può trasformarsi in una zona grigia nella quale i diritti diventano opzionali.

Allo stesso tempo, il decreto lancia un messaggio culturale importante alle imprese, premiando i modelli organizzativi orientati alla responsabilità sociale, alla conciliazione vita-lavoro e al sostegno della natalità. Sono scelte che vanno nella direzione di un sistema produttivo più moderno e sostenibile.

Naturalmente molto dipenderà dall’attuazione concreta delle misure e dalla capacità di evitare che gli strumenti previsti restino solo principi sulla carta. Serviranno controlli efficaci, tempi rapidi e un dialogo costante con le parti sociali.

Ma il punto politico resta chiaro: la qualità del lavoro non è un ostacolo alla crescita. È la condizione necessaria per costruire sviluppo, legalità e sicurezza (anche) sociale.

Leggi l’articolo sull’Huffinton Post

Segui il blog di Maria Cristina Urbano