Security marittima nei porti italiani: prevenzione, normativa e tecnologia al centro del Punto Podcast ASSIV

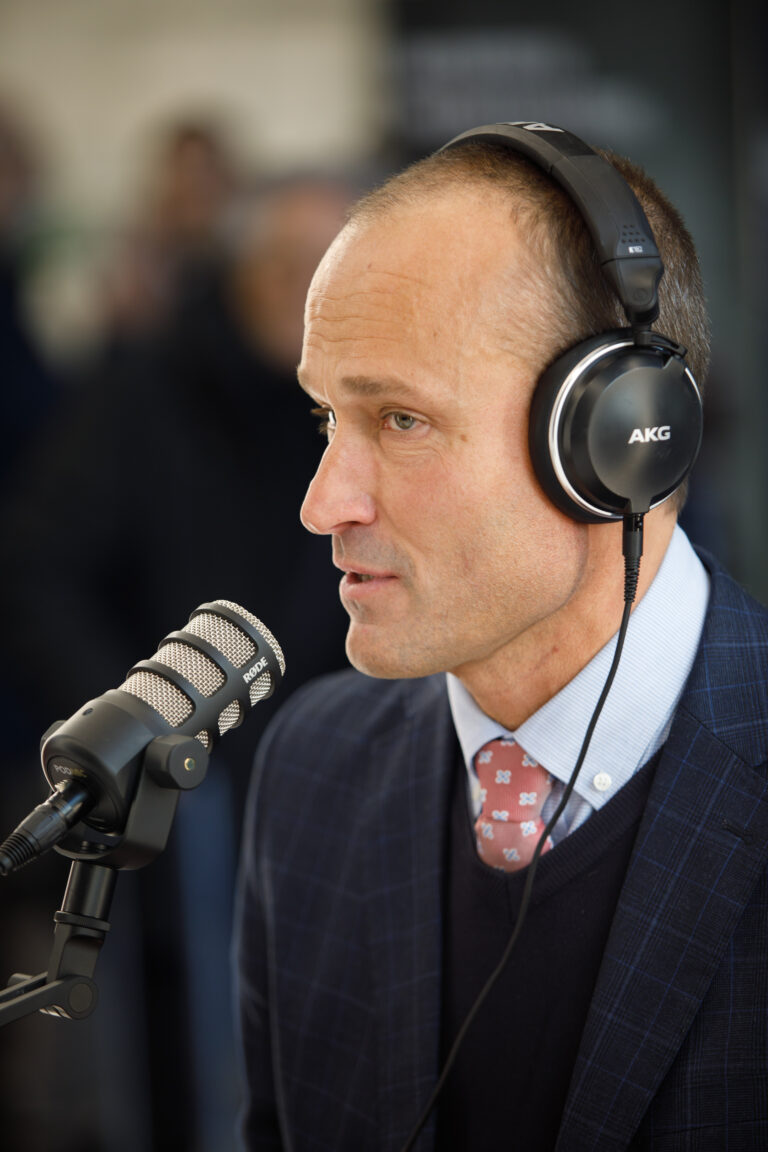
In occasione di Sicurezza 2025 – Fiera Milano, ASSIV ha registrato una nuova puntata del Punto Podcast ASSIV dedicata alla security marittima, settore strategico per la protezione delle infrastrutture portuali e dei flussi passeggeri.

Ospite dell’episodio è l’ing. Maurizio Anrico, Direttore Tecnico ex DM 269/2010 e Senior Security Manager di Vigili dell’Ordine, che ha illustrato modelli operativi, quadro normativo e innovazioni tecnologiche applicate alla sicurezza nei porti italiani.

Security marittima: dai contesti internazionali ai porti italiani

L’analisi parte da scenari complessi come il Golfo di Aden e il Golfo di Guinea, per concentrarsi poi sul sistema portuale italiano, caratterizzato da:

  • elevati flussi turistici e crocieristici
  • traffico traghetti e passeggeri
  • diversità strutturali tra scali
  • necessità di prevenzione quotidiana delle vulnerabilità

L’obiettivo non è solo reagire al rischio, ma costruire un modello di sicurezza preventiva nei porti.

DM 154/2009 e Codice ISPS: il quadro normativo della sicurezza portuale

Elemento centrale della puntata è l’applicazione coerente del DM 154/2009 e del Codice ISPS, fondamentali per garantire standard omogenei di sicurezza marittima.

Le differenze operative tra porto e porto incidono sia sull’organizzazione dei servizi sia sulla percezione di sicurezza dei passeggeri. Per questo è essenziale un approccio tecnico qualificato e adattabile ai diversi contesti.

Formazione delle GPG e figure apicali nella security marittima

Il cuore del modello illustrato riguarda la selezione e la formazione continua delle Guardie Particolari Giurate (GPG).

Centinaia di operatori certificati in ambito marittimo operano con il supporto di figure qualificate come:

  • Direttori Tecnici
  • Security Manager
  • PFSO (Port Facility Security Officer)

La professionalità degli operatori, unita alla collaborazione con la Polizia di Frontiera, rappresenta un fattore determinante per la protezione dei porti italiani.

Tecnologia e intelligenza artificiale nei controlli portuali

La puntata affronta anche il ruolo delle tecnologie di sicurezza:

  • scanner RX di nuova generazione
  • sistemi dual view
  • intelligenza artificiale integrata

Questi strumenti supportano le GPG nel controllo di migliaia di bagagli, migliorando l’individuazione di oggetti non consentiti e riducendo i tempi di attesa, senza compromettere i livelli di sicurezza.

L’episodio offre esempi concreti, tra cui l’aneddoto del passeggero “troppo armato per sentirsi sicuro”, che evidenzia quanto competenza e capacità valutativa siano decisive anche nelle situazioni apparentemente ordinarie.


Il Punto Podcast ASSIV continua così a offrire un contributo qualificato al dibattito professionale, valorizzando le esperienze degli operatori e promuovendo una cultura della sicurezza fondata

Buona visione!
Body cam e protezione dei dati: il Garante boccia il progetto della Polizia locale di Pescara

Il Garante per la protezione dei dati personali ha espresso parere negativo sulla valutazione di impatto (DPIA) presentata dal Comune di Pescara per l’utilizzo delle body cam da parte della Polizia locale.

Secondo l’Autorità, il progetto presentava criticità rilevanti sotto il profilo della sicurezza del trattamento e della protezione dei dati personali, in particolare con riferimento alla gestione delle informazioni da parte del fornitore tecnologico e al possibile trasferimento di dati verso Paesi extra UE.

Il provvedimento richiama l’esigenza di garantire piena conformità alla normativa europea e nazionale applicabile ai trattamenti effettuati per finalità di prevenzione e repressione dei reati, nonché di assicurare adeguate misure tecniche e organizzative a tutela dei diritti degli interessati.

In un contesto di crescente digitalizzazione delle attività di controllo del territorio, il rispetto delle regole in materia di protezione dei dati si conferma elemento centrale nella progettazione e gestione degli strumenti tecnologici a supporto della sicurezza.

Scuole più sicure nel IV Municipio di Roma grazie alla vigilanza privata a costo zero

Nel IV Municipio di Roma è stato avviato un progetto volto a rafforzare la sicurezza degli edifici scolastici attraverso l’attivazione di servizi di vigilanza privata nelle ore notturne, con l’obiettivo di prevenire atti vandalici e intrusioni.

L’iniziativa è stata formalizzata tramite un protocollo di collaborazione con Italpol Vigilanza S.p.A., istituto di vigilanza incaricato di garantire il presidio delle strutture scolastiche interessate. Il progetto si distingue per l’assenza di costi aggiuntivi a carico dell’Amministrazione municipale.

La presenza di professionisti della vigilanza privata rappresenta un importante strumento di prevenzione e deterrenza, contribuendo alla tutela del patrimonio scolastico e al rafforzamento della sicurezza urbana.

L’esperienza del IV Municipio conferma il ruolo strategico della vigilanza privata quale componente integrata del sistema di sicurezza del territorio, in grado di collaborare con le istituzioni locali per rispondere in modo concreto alle esigenze della collettività.

Fonte: Abitare a Roma – “Scuole sicure nel IV Municipio: vigilanza privata contro i vandali a costo zero”
https://abitarearoma.it/scuole-sicure-nel-iv-municipio-vigilanza-privata-contro-i-vandali-a-costo-zero/

Art. 4 Statuto dei Lavoratori e GPS: indicazioni operative per le aziende del settore vigilanza

Con nota prot. n. 1511 del 2026, l’Ispettorato Nazionale del Lavoro è intervenuto in merito all’installazione dei sistemi di geolocalizzazione sulle guardie particolari giurate, in relazione a quanto previsto dal Decreto Ministeriale n. 269/2010.

L’Ispettorato ha chiarito che tali dispositivi non possono essere considerati strumenti necessari alla prestazione lavorativa ai sensi dell’art. 4 della Legge n. 300 del 1970.

Ne consegue che l’installazione dei sistemi GPS resta soggetta alla procedura prevista dall’art. 4, comma 1, dello Statuto dei lavoratori, ossia accordo sindacale o autorizzazione dell’Ispettorato territoriale competente.

Legal interno e crescita aziendale: l’esperienza di Axitea

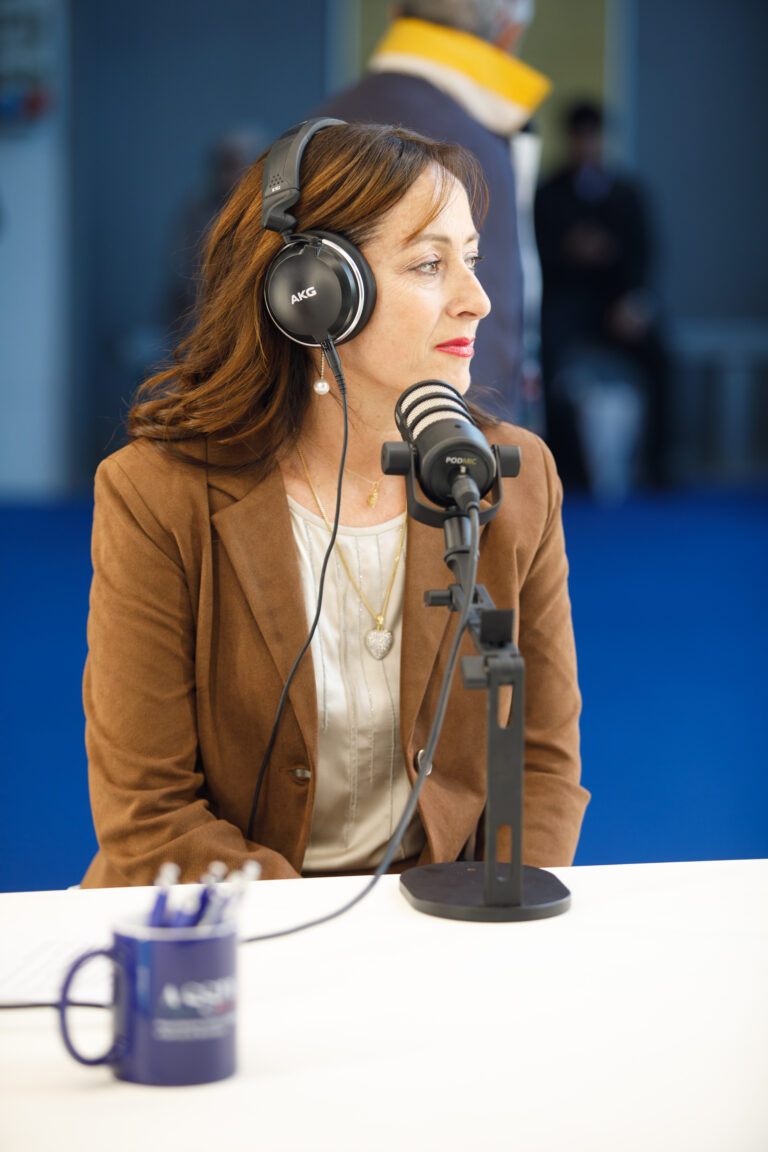
Continua la pubblicazione dei podcast registrati a Sicurezza 2025. In questa nuova puntata abbiamo avuto il piacere di ospitare l’avvocato Monica Cassi, General Counsel di Axitea Spa, per un confronto approfondito sul ruolo del legale d’impresa nel settore della sicurezza privata.

Un dialogo che ha messo in luce come, nelle organizzazioni complesse e in costante evoluzione, la funzione legale non sia più solo presidio di conformità, ma leva strategica a supporto del business.

Vivere il diritto “dentro” l’impresa

Dopo esperienze in multinazionali e grandi studi internazionali, Monica Cassi ha scelto di portare la propria competenza all’interno di Axitea, vivendo il diritto non più come consulenza esterna ma come funzione integrata nei processi aziendali.

La conoscenza diretta delle persone, dei flussi operativi e delle dinamiche organizzative consente al legale interno di:

  • prevenire rischi prima che si trasformino in criticità;
  • supportare le decisioni strategiche con tempestività;
  • interpretare le norme alla luce delle reali esigenze operative;
  • garantire continuità e coerenza nelle scelte aziendali.

Nel settore della sicurezza, dove tecnologia, compliance, contrattualistica e gestione del personale si intrecciano quotidianamente, questa prossimità diventa un fattore determinante.

M&A, private equity e crescita aziendale

Particolarmente significativo il passaggio dedicato alle operazioni straordinarie. Dopo l’ingresso di un nuovo fondo di private equity, Axitea è impegnata in un percorso di crescita anche attraverso acquisizioni.

In questo contesto, la funzione legale evolve e si rafforza:
dalle attività di due diligence alla gestione dei contratti, dall’integrazione societaria al coordinamento con advisor esterni, il legal interno assume un ruolo centrale nel garantire solidità, visione e tutela degli interessi aziendali.

Il confronto con i professionisti esterni — spesso altamente qualificati — resta fondamentale, ma la presenza di un presidio legale interno consente di colmare quella distanza fisiologica che può esistere tra consulenza e operatività quotidiana.

Il legale come alleato

Uno dei messaggi più forti emersi dall’intervista riguarda la cultura aziendale. Il legale, sottolinea Cassi, deve essere coinvolto prima dei problemi e non dopo.

Quando la consulenza giuridica viene percepita come parte integrante dei processi decisionali, diventa un motore di crescita e non un ostacolo. Anticipare le criticità, leggere il contesto e valutare i rischi con lucidità permette all’impresa di muoversi con maggiore sicurezza e competitività.

Una riflessione per il settore della sicurezza

La testimonianza di Axitea offre uno spunto importante per tutto il comparto rappresentato da ASSIV: in un mercato sempre più regolato, tecnologico e competitivo, la funzione legale interna può rappresentare un vantaggio strategico concreto.

Non solo tutela, ma visione. Non solo controllo, ma supporto allo sviluppo.

Un contributo prezioso che arricchisce il dibattito su governance, organizzazione e crescita sostenibile nel settore della sicurezza privata.

Buona visione!

Piantedosi presiede al Viminale il Comitato nazionale per l’ordine e la sicurezza pubblica

Droni e rafforzamento della videosorveglianza con impiego dell’AI, tra le misure analizzate dopo i recenti episodi di danneggiamento alle linee ferroviarie

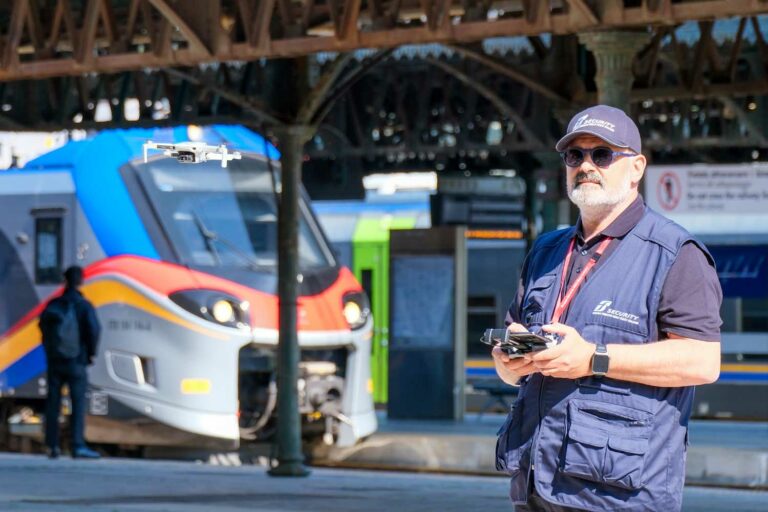
Droni per presidiare le aree sensibili, rafforzamento dei sistemi di videosorveglianza anche con l’impiego dell’intelligenza artificiale, pattuglie congiunte FS Security–Forze dell’ordine ed estensione delle recinzioni lungo le infrastrutture più rilevanti e la rete dell’Alta Velocità.

Sono alcune delle misure analizzate, dopo i recenti episodi di danneggiamento, dal Comitato nazionale per l’ordine e la sicurezza pubblica.

Alla riunione, presieduta al Viminale dal ministro dell’Interno Matteo Piantedosi, hanno partecipato i vertici delle Forze di polizia, dei servizi di intelligence e di Ferrovie dello Stato Italiane. 

Il Comitato ha inoltre deciso maggiori controlli sui treni e sull’intera rete, insieme al potenziamento del programma “Stazioni Sicure” nei grandi scali ferroviari e nelle aree più frequentate.

Viminale, i rappresentanti di Fs e altri partecipanti al Comitato nazionale per l'ordine pubblico

Fonte: Ministero dell’Interno

Infostealer, la minaccia invisibile che apre la strada agli attacchi cyber. Primo report ACN

Un caso reale del CSIRT Italia e indicazioni pratiche per individui e organizzazioni

Negli ultimi anni, gli infostealer si sono affermati come uno dei principali strumenti utilizzati dalla criminalità informatica per la sottrazione di credenziali digitali e altre informazioni sensibili. Famiglie come LummaC2, RedLine Stealer e DcRat figurano tra le più attive nell’esfiltrazione di dati riconducibili a soggetti italiani e rappresentano spesso il vettore di compromissione iniziale di attacchi informatici più articolati. Tali strumenti si inseriscono in un ecosistema criminale strutturato e altamente specializzato, nel quale diversi attori operano su specifiche fasi della catena di attacco – dalla diffusione del malware alla monetizzazione dei dati sottratti – con l’obiettivo di massimizzare l’efficienza e la scalabilità delle operazioni malevole. Nei fatti, la sottrazione di una singola credenziale può rappresentare il primo passo di una catena di eventi che conduce a compromissioni su larga scala.

L’ACN presenta il primo report dedicato esclusivamente a questa tipologia di malware. Un’analisi approfondita della minaccia infostealer, software malevoli progettati per raccogliere ed esfiltrate informazioni sensibili dai dispositivi compromessi. Illustrando l’evoluzione di questa categoria di malware, il report analizza le principali strategie di attacco utilizzate dagli infostealer attraverso il modello della Cyber Kill Chain e l’ecosistema criminale che ruota attorno a questa minaccia nonché fornisce, attraverso un caso studio reale gestito dal CSIRT Italia, un esempio di come gli infostealer costituiscano spesso il punto di partenza per attacchi più complessi, inclusi ransomware.

Il report si conclude con raccomandazioni strutturate per diversi livelli di maturità cibernetica, rivolte sia a individui che a organizzazioni, fornendo misure preventive concrete per innalzare la resilienza contro questa minaccia in continua evoluzione.

Analisi sullo stato della minaccia

Fonte: ACN Agenzia per la Cybersicurezza Nazionale

Tentativi di intrusione sventati a Cupello (CH): determinante l’intervento della vigilanza privata

Nei giorni scorsi, a Cupello (CH), un doppio tentativo di intrusione ai danni della Cupello Ambiente ha riportato l’attenzione sull’importanza dei sistemi di sicurezza e del presidio operativo degli istituti di vigilanza privata.

Secondo quanto riferito dalla stampa locale, in particolare da Il Nuovo Online, per due notti consecutive ignoti hanno cercato di introdursi all’interno dell’impianto situato in località Valle Cena. In entrambe le circostanze, l’attivazione del sistema di allarme e il tempestivo intervento della vigilanza hanno impedito l’accesso ai locali e la sottrazione di beni o attrezzature.

L’episodio conferma ancora una volta il ruolo strategico della vigilanza privata nella tutela di siti industriali e infrastrutture operative, spesso ubicati in aree periferiche e quindi potenzialmente più esposte a tentativi di furto o danneggiamento.

La prontezza operativa, l’integrazione tra tecnologie di sicurezza e presidio umano, nonché il coordinamento con le forze dell’ordine rappresentano elementi chiave per garantire una protezione efficace del patrimonio aziendale e la continuità delle attività produttive.

Vicende come quella di Cupello evidenziano concretamente il valore aggiunto assicurato dagli operatori della sicurezza privata nel sistema complessivo di prevenzione e controllo del territorio.

Fonte: Cupello, ladri messi in fuga dalla vigilanza. Il Nuovo online

ICMQ: Corso Project Manager certificato ai sensi della norma Uni 11648 – 11, 17, 20, 26 e 31 marzo 2026 – ore 9.00 – 13:00 e 14.00 – 18:00

0

Attualmente molti Enti Pubblici, per appalti di servizi e/o di lavori, gestiti con il criterio dell’offerta economicamente più vantaggiosa, richiedono, in sede di offerta, per alcune figure la certificazione di Project Manager e/o attribuiscono alla medesima sino a 10 punti in sede di offerta tecnica. La certificazione di Project Manager è dunque certamente qualificante per liberi professionisti e società di ingegneria anche per l’ottenimento dell’incarico di supporto al RUP. La certificazione a cui prepara il presente corso, ai sensi della Norma UNI 11648:2022 (e della UNI ISO 21500:2021 e UNI ISO 21502:2021) e in conformità alla Legge 4/2013, consente di essere registrati nell’apposito elenco di Accredia, con valenza internazionale.

Obiettivi del corso

L’obiettivo è di far apprendere i concetti e le metodologie essenziali del Project Management, in linea con gli standard nazionali e internazionali, applicati al settore delle costruzioni e degli impianti. Si mira a formare una figura professionale capace di operare nel coordinamento progettuale, nella realizzazione e nella gestione di opere pubbliche e private, in tutte le fasi del processo degli interventi edilizi, infrastrutturali e ambientali.

A chi si rivolge

• ENTI PUBBLICI: Responsabile Unico del Procedimento; uffici tecnici e RUP di Società partecipate; Responsabili Ufficio Tecnico; Responsabile Appalti Pubblici e privati; Responsabili della manutenzione del patrimonio immobiliare.

• PRIVATI: Project Manager, Imprese di Costruzioni ed Impiantistiche; Ingegneri, Architetti e Geometri; Società di Ingegneria, responsabili uffici gare e uffici tecnici; imprese immobiliari; SGR; Liberi Professionisti; uffici tecnici di assicurazioni e di istituti di credito.

Quota

Clienti ICMQ:   Euro 900 euro + IVA

Altri:  Euro 1.100 euro + IVA

E’ prevista una riduzione del 15% per l’iscrizione di 2 partecipanti, del 20% per 3 partecipanti, del 25% per 4 o più partecipanti della stessa società.

Maggiori informazioni e scheda di iscrizione al seguente link

Corso Webinar per Security Manager

0

Vale srl, società di formazione e consulenza specializzata nel settore della vigilanza privata e Centro di Formazione Scuola Lavoro Srl, ente di formazione accreditato, organizzano in collaborazione con Assiv e Quaser Certificazioni, la quindicesima edizione del corso Security Manager ai sensi della normativa UNI 10459:2017.

OBIETTIVO DEL CORSO

Obiettivo del corso è la formazione del Professionista della Security come previsto dalla normativa UNI 10459:2017. Il percorso formativo si propone di formare Manager esperti nel settore della sicurezza pubblica e privata, che abbiano una buona conoscenza del business e che siano in grado di operare in modo trasversale nei processi aziendali. Il corso per Professionisti della Security permetterà ai partecipanti l’acquisizione dei requisiti professionali richiesti dai DM 269/10 e DM 56/2015, in materia di organizzazione e requisiti minimi dei servizi off erti da-gli Istituti di Vigilanza Privata. Il titolo conseguito sarà funzionale alla certificazione delle competenze, in conformità alla UNI 10459:2017 – Funzioni e Profilo del Professionista della Security Aziendale, così come richiesta dal Decreto 1° dicembre 2010, n. 269. Ai fi ni della Certificazione è stata attivata una convenzione con un Ente di Certificazione.

 DESTINATARI

Il Corso è rivolto a tutti i diplomati e ai laureati in tutte le discipline che vogliono operare nel settore della sicurezza pubblica e privata. Il corso inoltre è un efficace metodo per valorizzare il curriculum per manager di istituti di Vigilanza (titolare, institore, direttore tecnico), funzionari e i dirigenti della Pubblica Amministrazione e più in generale per tutte le fi gure professionali che operano nel settore della sicurezza.

PROGRAMMA DEL CORSO

Analisi e scenario di contesto | Servizi di Sicurezza e strumenti | Sicurezza delle informazioni | Elementi di diritto della sicurezza e privacy | Elementi di diritto penale| Elementi di diritto costituzionale | Elementi di economia aziendale | Modello di Gestione ex D.Lgs 231 | Risk Management: Ruoli e funzioni del Security Manager | Tecniche e strumenti di comunicazione | Sicurezza sul Lavoro | Criminalità e terrorismo.

STRUTTURA DEL PERCORSO FORMATIVO

Il corso ha una durata complessiva di 120 ore di forma-zione interamente on line, suddivise secondo tale schema: 80 ore di formazione in modalità webinar sincrono; 60 ore di formazione in modalità e-learning asincrona (accessibile in qualsiasi momento, 7 giorni su 7). Per le lezioni in webinar sincrono sarà utilizzata la piattaforma Zoom. Ai discenti sarà inviato via mail un link per accedere alle lezioni e interagire con il docente. Il corso avrà inizio venerdì 13 marzo 2026 e terminerà venerdì 12 giugno 2026. Le lezioni si svolgeranno a distanza il venerdì dalle 14,30 alle 18,30 e il sabato dalle 9,30 alle 13,30. Tutte le lezioni saranno registrate per permetterne la visione agli eventuali assenti e per essere approfondite dai presenti.

 REQUISITI MINIMI DI ACCESSOE MODALITÀ DI VERIFICA

Per accedere al percorso è necessario avere compiuto 18 anni ed essere in possesso del diploma di scuola media superiore. Saranno ammessi alla frequenza coloro che, in possesso dei requisiti di accesso, presenteranno regolare domanda di iscrizione entro i termini stabiliti. Per i cittadini di nazionalità straniera sarà inoltre verificato il possesso di una conoscenza della lingua italiana sufficiente alla partecipazione al corso e al sostenimento dell’esame finale (secondo il livello B2 – Livello intermedio superiore del QCER per la conoscenza delle lingue), da accertare eventualmente attraverso una prova scritta e un colloquio.

TIPOLOGIA DELLA CERTIFICAZIONE FINALE

Al termine del percorso formativo, previo supera-mento dell’esame finale, sarà rilasciato un attestato di frequenza ai sensi della normativa UNI 10459:2017 e dei D.M. 269/2010 e D.M. 56/2015.Il possesso di tale attestato è requisito per conseguire la qualifica di Professionisti della Security ai sensi della Norma UNI 10459:2017.

COSTO E MODALITÀ DI PAGAMENTO

€ 1.400,00 + iva (comprende iscrizione, frequenza, materiale didattico individuale). È possibile iscriversi versando la quota di iscrizione di € 500,00 + iva (pari a 610,00 euro) e saldando il resto della quota attraverso due rate mensili di € 450,00 + iva ciascuna (pari a 549,00 euro cad.).

MODALITÀ E TERMINI DI ISCRIZIONE

Il contratto di iscrizione è disponibile sul sito www.corsosecuritymanager.it e presso la sede di Vale srl, via di Peretola 86, 50145 Firenze. La documentazione per l’iscrizione dovrà pervenire entro il giorno martedì 10 marzo 2026 presso Vale srl all’indirizzo suddetto. Potrà essere consegnata a mano, spedita via posta o in alternativa inviata via e-mail all’indirizzo [email protected].

Corso Webinar per Security Manager 15a edizione Scadenza iscrizioni 10 marzo 2026

PER INFORMAZIONI

Vale srl – Via di Peretola 86 – Firenze tel. 055 308448 dal lunedì al venerdì 09,30–13,30 e 14,30–18,30 www.corsosecuritymanager.it[email protected] numero verde 800 985 394