📰 Formazione, tecnologia e nuove regole: la vigilanza privata cresce con le competenze

Dal Punto Podcast ASSIV a Sicurezza 2025 è emerso un messaggio forte e chiaro: la formazione è il vero elemento abilitante per affrontare innovazione, normative e sfide future del settore della vigilanza privata.

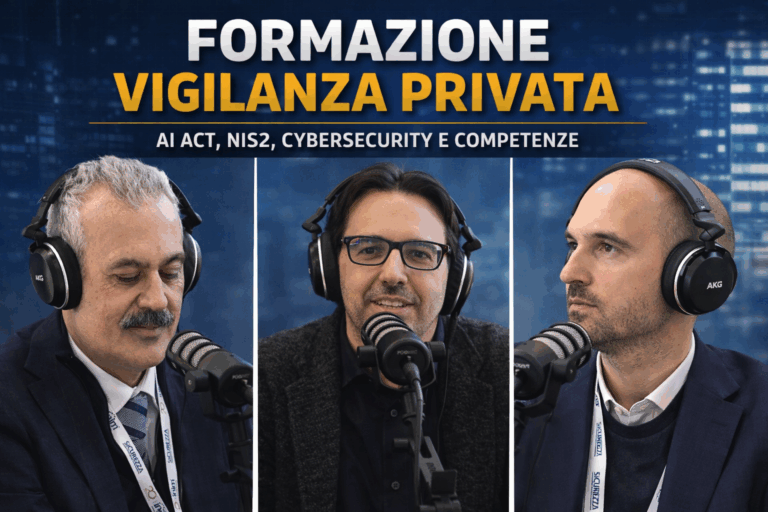
Durante Sicurezza 2025 a Fiera Milano Rho, ASSIV ha organizzato il Punto Podcast, una serie di conversazioni con professionisti, stakeholder e operatori del comparto. Le tre puntate di cui ci occupiamo oggi rivelano un tema centrale: la formazione continua come leva di competitività e qualità dei servizi.

Protagonista trasversale dei tre confronti è stato Andrea Ambrosino, Amministratore di Vale Srl – Accademia della Sicurezza, che ha contribuito a legare i temi dell’innovazione tecnologica, della compliance normativa e dello sviluppo organizzativo in un’unica visione: le competenze come infrastruttura del sistema.

AI Act: tecnologia sì, ma con governance formativa

Nel dialogo dedicato all’AI Act, è emerso come l’introduzione dell’intelligenza artificiale nei servizi di vigilanza – dalla videoanalisi alle centrali operative evolute – non possa essere ridotta a una questione tecnica.

Ambrosino ha sottolineato che la vera sfida non è implementare l’AI, ma formare operatori e management alla sua gestione responsabile:

  • supervisione umana dei sistemi automatizzati;
  • consapevolezza dei livelli di rischio;
  • responsabilità organizzative;
  • tracciabilità e trasparenza.

L’AI Act, in questa prospettiva, diventa anche un acceleratore di formazione qualificata.


NIS2 e protezione dei dati: cultura diffusa della sicurezza

Nel confronto che ha coinvolto anche Nicola Nugnes, Privacy Officer di Vedetta 2 Mondialpol, il focus si è spostato sulla Direttiva NIS2 e sugli obblighi di cybersecurity.

Il punto centrale emerso è che la sicurezza informatica non è solo compliance normativa, ma cultura aziendale.
E la cultura si costruisce con formazione continua.

Nugnes ha evidenziato come la gestione del rischio cyber richieda:

  • consapevolezza diffusa tra dirigenti e operatori;
  • integrazione tra sicurezza fisica e digitale;
  • aggiornamento costante su responsabilità e procedure.

La NIS2 rafforza gli obblighi, ma è la formazione che li rende effettivi.


Capitale umano e sviluppo organizzativo

Il terzo momento di approfondimento ha visto il contributo di Iacopo Bellesi, HR Controller di Vedetta 2 Mondialpol, che ha posto l’attenzione sul valore strategico della pianificazione delle competenze.

In un settore in evoluzione, la formazione non è solo aggiornamento tecnico, ma:

  • programmazione dello sviluppo professionale;
  • adattamento ai nuovi modelli tecnologici;
  • valorizzazione delle persone;
  • costruzione di nuove professionalità ibride (operative, digitali, normative).

Ambrosino, presente anche in questo confronto, ha ribadito come la formazione rappresenti il ponte tra innovazione e sostenibilità organizzativa.


Un messaggio unitario

Dai tre podcast emerge una visione convergente:

✔ L’innovazione tecnologica richiede competenze nuove.
✔ Le normative europee impongono responsabilità strutturate.
✔ La qualità del servizio dipende dalla preparazione delle persone.

La formazione non è un capitolo accessorio, ma l’infrastruttura immateriale della vigilanza privata.

In un contesto di AI Act, NIS2 e trasformazione digitale, il settore può consolidare il proprio ruolo solo investendo sistematicamente nel capitale umano.

Ed è proprio questo il messaggio che ASSIV ha voluto rilanciare da Sicurezza 2025: la crescita del comparto passa dalle competenze.

Buona visione!
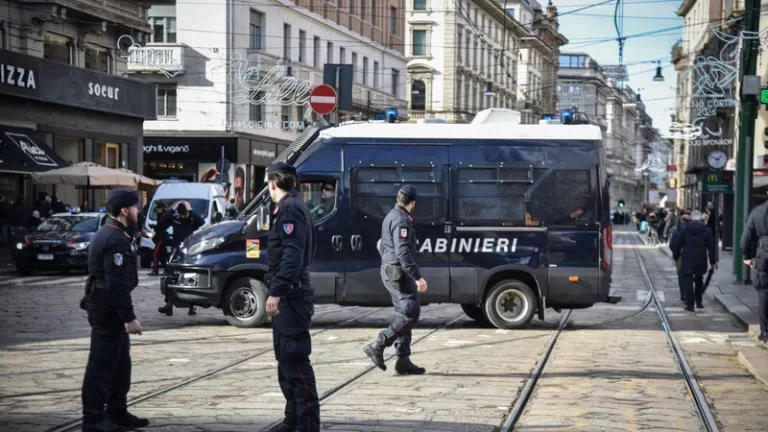
Viminale, rafforzati controlli e vigilanza sui locali di pubblico spettacolo

La direttiva del ministro e l’attività delle prefetture sul territorio

Il ministro dell’Interno, Matteo Piantedosi, con una direttiva trasmessa ai prefetti, ha richiamato l’importanza di rafforzare le attività di verifica e controllo per i locali di pubblico spettacolo e le attività di intrattenimento, con l’obiettivo di assicurare una ancora più efficace attività di prevenzione e garantire il rispetto degli elevati standard richiesti dalla legge a salvaguardia dell’incolumità collettiva.

In particolare, le attività avranno ad oggetto accertamenti mirati sul rispetto della normativa di settore, il contrasto a eventuali forme di esercizio abusivo e l’osservanza delle misure antincendio, oltre alla corretta gestione delle vie di esodo e delle situazioni di emergenza. Saranno inoltre oggetto di verifica anche la corrispondenza tra struttura dei locali, materiali presenti, impianti installati, capienza autorizzata e affluenza reale, nonché l’impiego di fuochi d’artificio e fiamme libere.

Le ispezioni prevederanno il coinvolgimento di tutti i competenti attori istituzionali – tra cui Forze di polizia, Vigili del fuoco e Ispettorato del lavoro – per garantire un’azione coordinata e sinergica sotto il profilo amministrativo e tecnico. 

In questo ambito, le prefetture avranno un ruolo di coordinamento, favorendo il raccordo tra gli enti interessati, la pianificazione degli interventi e il monitoraggio delle attività, per assicurare un’applicazione uniforme ed efficace delle misure previste dalla direttiva.

Le iniziative delle prefetture

Alessandria; Avellino; Bari; Barletta Andria Trani; Bolzano, Brescia; Cagliari; Caserta; Catanzaro; Chieti; Cosenza; Cremona

Crotone; Firenze; Foggia; Genova; Gorizia; Imperia; L’Aquila; Latina; Lecco; Lucca; Napoli; Mantova; Massa Carrara; Messina

Milano; Oristano; Pesaro; Pescara; Potenza; Prato; Ravenna; Rovigo; Salerno; Sassari; Taranto; Teramo; Terni; Torino; Trapani; Varese

Fonte: Ministero dell’Interno

ANIE SERVIZI INTEGRATI: Webinar NIS2 – Corso di formazione sugli adempimenti per le imprese in materia di sicurezza informatica ai sensi del decreto NIS2 – 5 marzo 2026 ore 14:00-17:00

0

Obiettivo

Il corso mira a fornire un quadro completo degli obblighi per le imprese in materia di sicurezza informatica ai sensi della disciplina NIS2, per consentire alle imprese di valutare adeguatamente i prossimi adempimenti e di assolvere, nel contempo, anche agli obblighi in materia di formazione previsti dalla disciplina.

A chi è rivolto

CEO – Amministratori delegati – Componenti CDA – IT Managers – Addetti Servizi Informatici – Responsabili Affari Legali – Compliance Managers – Responsabili Risorse Umane

Data e Luogo

5 marzo 2026
Live Webinar

Orario

14:00/17:00

Quota di partecipazione

Associato ANIE € 250,00+IVA – Non associato € 350,00+IVA
Dal secondo partecipante sconto del 50%.

FONTE: ANIE SERVIZI INTEGRATI

ADAPT: Corso di formazione Appalti pubblici e contrattazione collettiva: profili pratici e operativi – 18 febbraio 2026 ore 10:00 – 13:00

0

Gli appalti pubblici stanno diventando uno dei terreni più delicati per le imprese: nuove regole, controlli più stringenti, responsabilità lungo tutta la filiera e un contenzioso in crescita.


Oggi non basta più “applicare un CCNL”: bisogna saper dimostrare, documentare e difendere le scelte contrattuali in modo giuridicamente solido.

Per questo ADAPT ha organizzato il corso:

👨‍🏫 Appalti pubblici e contrattazione collettiva: profili pratici e operativi

📆 Quando: 18 febbraio 2026 | 🕙 10.00 – 13.00

Un appuntamento pensato per chi lavora concretamente con appalti e subappalti e vuole ridurre rischi ispettivi e contenziosi. Il percorso affronta in chiave operativa i nodi più critici: corretta individuazione del CCNL, equivalenza economica e normativa, dumping contrattuale, clausole sociali e gestione dei cambi appalto, con attenzione ai settori più esposti come edilizia, multiservizi e ristorazione collettiva.

Durante l’incontro verranno analizzate fonti istituzionali, prassi e casi concreti per fornire strumenti immediatamente utilizzabili in azienda e nelle attività di consulenza.

Un’occasione utile per HR, uffici legali, consulenti del lavoro e imprese coinvolte negli appalti pubblici che vogliono prevenire errori costosi e rafforzare la compliance.Quota: 350 € + IVA (-25% per i Soci ADAPT)

Maggiori informazioni e iscrizione al seguente link

ICMQ: Percorso formativo modulare – L’Intelligenza Artificiale che conta davvero: regole, strumenti e casi reali per aziende e istituti di vigilanza nell’era del AI Act

0

L’INTELLIGENZA ARTIFICIALE: OLTRE L’ALGORITMO; INTRODUZIONE E ANALISI DELL’AI ACT COME FONDAMENTALE DELLA NUOVA ERA REGOLATORIA 09 Marzo 2026 | 9:00 – 13:00| Modulo A
AI DI FRONTIERA: GESTIONE DOCUMENTALE, PRIVACY E CASI D’USO ( VIDEOSORVEGLIANZA, GEOLOCALIZZAZIONE E TECNOLOGIE AVANZATE ) 16 e 20 Marzo 2026 | 9:00 – 13:00| Modulo B
AI ACT E DRONI NELLA VIGILANZA: ADEMPIMENTI, TECNOLOGIE E BEST PRACTICE PER GLI ISTITUTI DI VIGILANZA 23 Marzo 2026 | 9:00 – 13:00| Modulo C *I corsi possono essere svolti anche singolarmente 

L’INTELLIGENZA ARTIFICIALE: OLTRE L’ALGORITMO Un percorso essenziale per comprendere l’Intelligenza Artificiale tra potenzialità e rischi, con un focus operativo sul nuovo Regolamento UE (AI Act). I partecipanti impareranno a mappare ruoli e responsabilità, distinguendo le pratiche vietate e gestire correttamente i sistemi ad alto rischio e gli obblighi di trasparenza. Dalla teoria alla conformità normativa, verranno fornite le basi necessarie per governare l’innovazione in modo etico, sicuro e legalmente protetto. Il corso esamina con particolare attenzione l’intelligenza artificiale applicata a tecnologie avanzate di sorveglianza , quali la videosorveglianza, la biometria, la geolocalizzazione e l’impiego dei droni in generale e, in particolare, per gli istituti di vigilanza. AI DI FRONTIERA: 

Dalla Teoria alla Compliance Operativa: Il percorso formativo è progettato per fornire gli strumenti necessari a navigare l’intersezione tra il nuovo Regolamento UE sull’Intelligenza Artificiale ( AI Act ) e il GDPR. L’obiettivo è trasformare obblighi complessi in flussi di lavoro documentali e tecnici sostenibili, anche con un focus particolare per le tecnologie di sorveglianza.

AI ACT E DRONI NELLA VIGILANZA: Un modulo pratico dedicato agli istituti di vigilanza per affrontare gli adempimenti imminenti dell’AI Act, integrando la conformità al GDPR e alla Direttiva NIS2 sulla cybersicurezza nel settore degli istituti di vigilanza e dei suoi clienti. I partecipanti impareranno a gestire droni (UAV/UGV), biometria, geolocalizzazione, videoanalisi e centrali operative evolute, acquisendo il know-how per il censimento dei sistemi e la valutazione integrata dei rischi (FRIA e DPIA), con l’obiettivo di trasformare l’innovazione tecnologica e la sensoristica d’avanguardia in servizi di sorveglianza sicuri, legali e protetti da minacce informatiche o utilizzi illeciti.

Per tutti i professionisti che si iscriveranno a due o più corsi, verrà applicata la tariffa PROMO PIU’ CORSI indicata in locandina. 

Verrà rilasciato un attestato di frequenza e saranno riconosciuti 4 crediti formativi per i moduli A – C e 8 crediti formativi per il modulo B,  validi per il mantenimento della certificazione Professionisti della Security UNI 10459, al superamento del test di valutazione.

Maggiori informazioni e scheda di iscrizione al seguente link


Sicurezza, dopo il decreto ora servono i fatti (Huffington Post)

Una visione della sicurezza urbana che torna a concentrarsi sui reati predatori e sulle minacce ai servizi essenziali, riconoscendo la necessità di strumenti più efficaci di prevenzione e repressione

Il pacchetto sicurezza approvato dal Consiglio dei ministri il 5 febbraio 2026, composto da un decreto-legge immediatamente operativo e da un disegno di legge di accompagnamento, introduce una serie di misure che incidono in modo diretto sulla sicurezza urbana e sulla protezione dei servizi essenziali.  

Tra le novità di maggiore impatto vi è il ripristino della procedibilità d’ufficio per il furto con destrezza in presenza di specifiche aggravanti, un profilo che avevamo già messo in evidenza in un precedente contributo pubblicato su HuffPost a commento della proposta di legge C. 2740, a prima firma dell’on. Marianna Ricciardi, dedicato al tema della sicurezza urbana. La scelta segna un cambio di impostazione rilevante rispetto al passato, quando l’efficacia dell’azione penale era spesso subordinata alla presentazione della querela da parte della vittima. Nei contesti urbani, tuttavia, il furto con destrezza assume frequentemente carattere seriale e organizzato, colpendo documenti di identità, strumenti di pagamento, dispositivi elettronici e beni di valore, con effetti che vanno ben oltre il singolo episodio.

La procedibilità d’ufficio consente ora un intervento più tempestivo e strutturato da parte delle forze dell’ordine e dell’autorità giudiziaria, riducendo le aree di impunità e rafforzando il contrasto a forme di microcriminalità che incidono in modo significativo sulla percezione di sicurezza nelle città e nei luoghi ad alta frequentazione, spesso presidiati anche da operatori della vigilanza privata.

Ancora più diretto è l’impatto delle nuove disposizioni sugli assalti ai portavalori. L’articolo 3 del decreto-legge chiarisce che per trasporto valori si intende l’attività svolta tramite veicoli adibiti al trasporto professionale di valori, nonché i locali attrezzati per il deposito e la custodia degli stessi, qualificando tali ambiti come obiettivi di particolare rilevanza per la sicurezza pubblica. L’introduzione di una specifica fattispecie di rapina aggravata commessa da un gruppo organizzato, accompagnata da un sensibile inasprimento delle pene e dall’estensione degli strumenti repressivi e patrimoniali, rappresenta il riconoscimento normativo di un fenomeno che negli ultimi anni ha assunto caratteristiche sempre più violente e militarizzate.

Gli assalti ai mezzi di trasporto valori non mettono a rischio soltanto gli operatori coinvolti, ma producono effetti di destabilizzazione sull’intero territorio attraversato, con potenziali ricadute sulla sicurezza collettiva e sull’operatività di infrastrutture strategiche. Il rafforzamento del quadro sanzionatorio risponde quindi a un’esigenza concreta di tutela del personale, delle imprese del settore e dei cittadini.

Nel complesso, il pacchetto sicurezza 2026 propone una visione della sicurezza urbana che torna a concentrarsi sui reati predatori e sulle minacce ai servizi essenziali, riconoscendo la necessità di strumenti più efficaci di prevenzione e repressione. In questo quadro si inserisce anche l’articolo 6 del decreto-legge, che rafforza e stabilizza le risorse destinate alla sicurezza urbana e al presidio del territorio, potenziando la capacità operativa degli enti locali e delle forze di polizia.

La sfida, ora, sarà tradurre questo impianto normativo in prassi operative coerenti, capaci di valorizzare il ruolo di tutti gli attori coinvolti, pubblici e privati, nel presidio quotidiano della legalità.

Leggi l’articolo sull’Huffington Post

Segui il blog di Maria Cristina Urbano

ICMQ: Corso La norma UNI EN ISO 9001: come aumentare l’efficacia del sistema di gestione con l’approccio orientato al rischio – 20 e 24 Febbraio 2026 ore 14:00 – 18:00

0

La UNI EN ISO 9001 è stata la prima norma che ha diffuso i sistemi qualità in Italia e nel mondo. Pur essendo molto conosciuta, spesso le potenzialità di questo schema di certificazione non sono comprese appieno. In molti casi la “qualità” è vista come una serie di documenti e di regole poco aderenti alla realtà aziendale. Il corso vuole introdurre i partecipanti all’evoluzione della norma UNI EN ISO 9001:2015, analizzandone le caratteristiche per comprendere le linee di sviluppo e pianificare gli adeguamenti. L’efficace funzionamento del sistema di gestione, infatti, consente non solo di ottimizzare la prestazione aziendale attraverso una maggiore efficienza dei processi produttivi, ma soprattutto di limitare le eventuali contestazioni dei clienti, contribuendo così al miglioramento complessivo dell’immagine aziendale.

Gli Obiettivi del corso sono fornire un primo approccio alle logiche sottese ai sistemi di gestione per la qualità conformi alla UNI EN ISO 9001:2015: l’approccio per processi, il miglioramento continuo, la soddisfazione del cliente esterno ed interno, il contesto operativo e l’approccio orientato al rischio.

Il Corso si rivolge a:

Professionisti coinvolti nel sistema di gestione aziendale

Responsabili delle varie funzioni aziendali che si occupano di sistema di gestione della qualità aziendale

Consulenti e tutti coloro interessati allo sviluppo, alla gestione e/o al miglioramento dei sistemi di gestione della qualità aziendale

Il corso, della durata di 8 ore, si terrà il 20 febbraio 2026 dalle ore 14.00 alle ore 18.00 e il 24 febbraio 2026 dalle ore 14.00 alle ore 18.00.

Il Corso si svolgerà in Modalità Online sincrono.

Maggiori informazioni e scheda di iscrizione al seguente link

Avviato a Roma il confronto per il rinnovo del CCNL della Vigilanza Privata e dei Servizi di Sicurezza

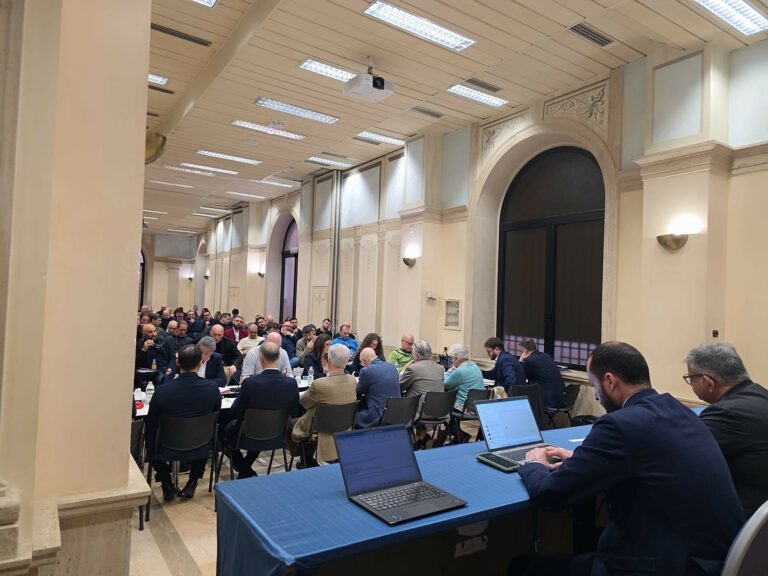
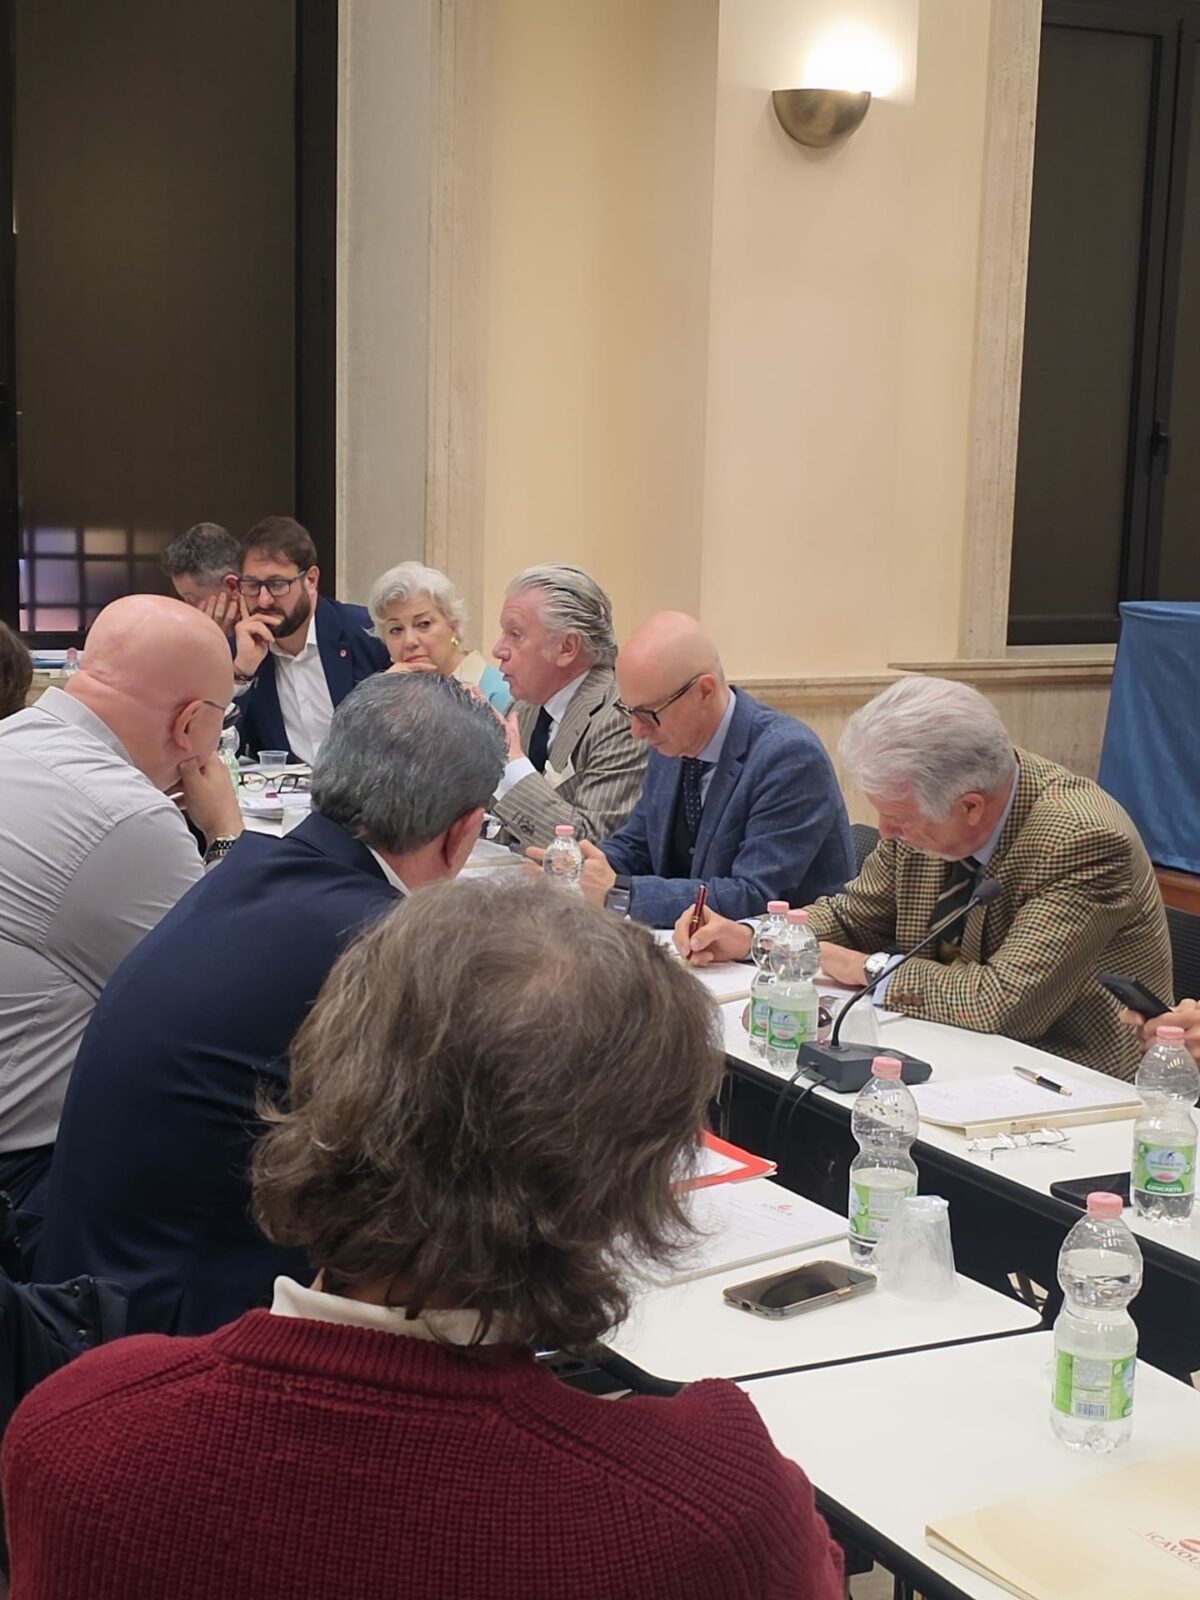
Si è svolta ieri, 5 febbraio 2026, a Roma, la prima riunione plenaria per l’avvio del confronto finalizzato al rinnovo del Contratto Collettivo Nazionale di Lavoro della Vigilanza Privata e dei Servizi di Sicurezza. L’incontro ha rappresentato un primo momento di confronto tra le Organizzazioni Sindacali e le Associazioni Datoriali firmatarie del CCNL.

Nel corso della riunione, ASSIV ha ribadito con chiarezza il ruolo centrale delle parti sociali quali autorità salariali, richiamando al contempo la centralità del CCNL quale elemento fondamentale del sistema economico e delle relazioni industriali, capace di garantire regole certe, tutele omogenee e condizioni di concorrenza leale tra le imprese.

L’Associazione ha inoltre espresso l’auspicio che il negoziato possa svilupparsi in tempi rapidi, con l’obiettivo di giungere a un rinnovo contrattuale capace di coniugare in modo equilibrato le legittime esigenze di tutela e valorizzazione dei lavoratori con la sostenibilità economica e organizzativa delle imprese del comparto, che hanno bisogno, per affrontare le sfide di mercato e la correttezza del rapporto con i propri dipendenti, di uno strumento contrattuale organico e attuale.

Il confronto proseguirà nei prossimi incontri, nel rispetto dei ruoli e con la volontà condivisa di rafforzare il settore attraverso un contratto moderno e adeguato alle sfide del settore.

Qui il comunicato a firme congiunte delle organizzazioni datoriali

Diminuiscono gli incidenti cyber in Italia nel secondo semestre 2025. Oltre 5.000 comunicazioni dal CSIRT Italia verso soggetti con sistemi a rischio

Aumentano gli eventi cyber rilevati in Italia, calano gli incidenti grazie a prevenzione e monitoraggio

Nel secondo semestre del 2025, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha registrato 1.253 eventi cyber, con un incremento del 30% rispetto allo stesso periodo del 2024. In controtendenza, gli incidenti con impatto confermato sono scesi a 304 casi (-25%), segnale di una maggiore efficacia delle misure di prevenzione e risposta adottate dal sistema Paese.
Secondo ACN, l’aumento degli eventi è legato soprattutto al potenziamento delle attività di monitoraggio del CSIRT Italia, all’entrata in vigore del nuovo quadro normativo del 2024 e alla crescita di alcune tipologie di minacce come il DDoS che spesso non si traducono in interruzioni operative significative, grazie alla maggior strutturazione delle misure difensive rispetto al passato.

La minaccia però resta alta: i principali bersagli degli eventi sono la Pubblica Amministrazione, centrale e locale e il settore delle Telecomunicazioni. Nel comparto pubblico, l’elevato numero di segnalazioni è dovuto in primo luogo a campagne DDoS, senza impatti rilevanti (sotto il 10% degli attacchi riesce a causare disservizi comunque temporanei), e secondariamente all’individuazione di dati sensibili su piattaforme illegali di scambio.
A livello locale, inoltre, la compromissione di fornitori di servizi web ha prodotto effetti a catena, coinvolgendo, in alcuni casi, più amministrazioni contemporaneamente.

Gli attacchi ransomware restano su livelli simili all’anno precedente: 54 casi nel secondo semestre 2025 contro i 48 del 2024. I settori più colpiti sono manifatturiero, vendita al dettaglio e tecnologico, con un impatto soprattutto sulle piccole e medie imprese, spesso caratterizzate da infrastrutture di sicurezza limitate.

Anche il phishing continua a crescere: 927 URL malevoli segnalati da ACN, contro i 579 del 2024. Tra gli episodi più critici, una campagna mirata contro una struttura ospedaliera, bersagliata da oltre 3.000 e-mail fraudolente.
Parallelamente, aumentano i casi di esposizione di dati, arrivati a 232 eventi nel secondo semestre del 2025. I picchi sono legati alla diffusione illecita di credenziali compromesse e a violazioni che hanno coinvolto università, fornitori digitali e servizi finanziari.

Sul fronte della prevenzione, CSIRT Italia ha inviato 5.205 comunicazioni di allerta preventiva per segnalare ai soggetti italiani criticità emerse su piattaforme di uso ampiamente diffuso. L’applicazione tempestiva delle contromisure comunicate permette di scongiurare le compromissioni da parte degli hacker.

Le principali modalità utilizzate dagli attaccanti per penetrare i sistemi restano e-mail malevole e l’utilizzo di credenziali valide, compromesse in precedenza.
 
Il quadro tracciato da ACN evidenzia un ecosistema digitale costantemente sotto pressione, ma al tempo stesso una maggiore capacità di rilevamento, risposta e mitigazione; in tale contesto le criticità riscontrate trovano adeguato bilanciamento nella collaborazione operativa tra l’Agenzia, le amministrazioni e gli operatori pubblici e privati coinvolti.

Approfondimenti

Consulta il report del 2° semestre 2025

Consulta l’Operational summary di dicembre 2025 – PDF

Scopri gli Operational summary di ACN

Fonte: ACN